
FRIA e AI Act: dalla compliance formale alla responsabilità sostanziale
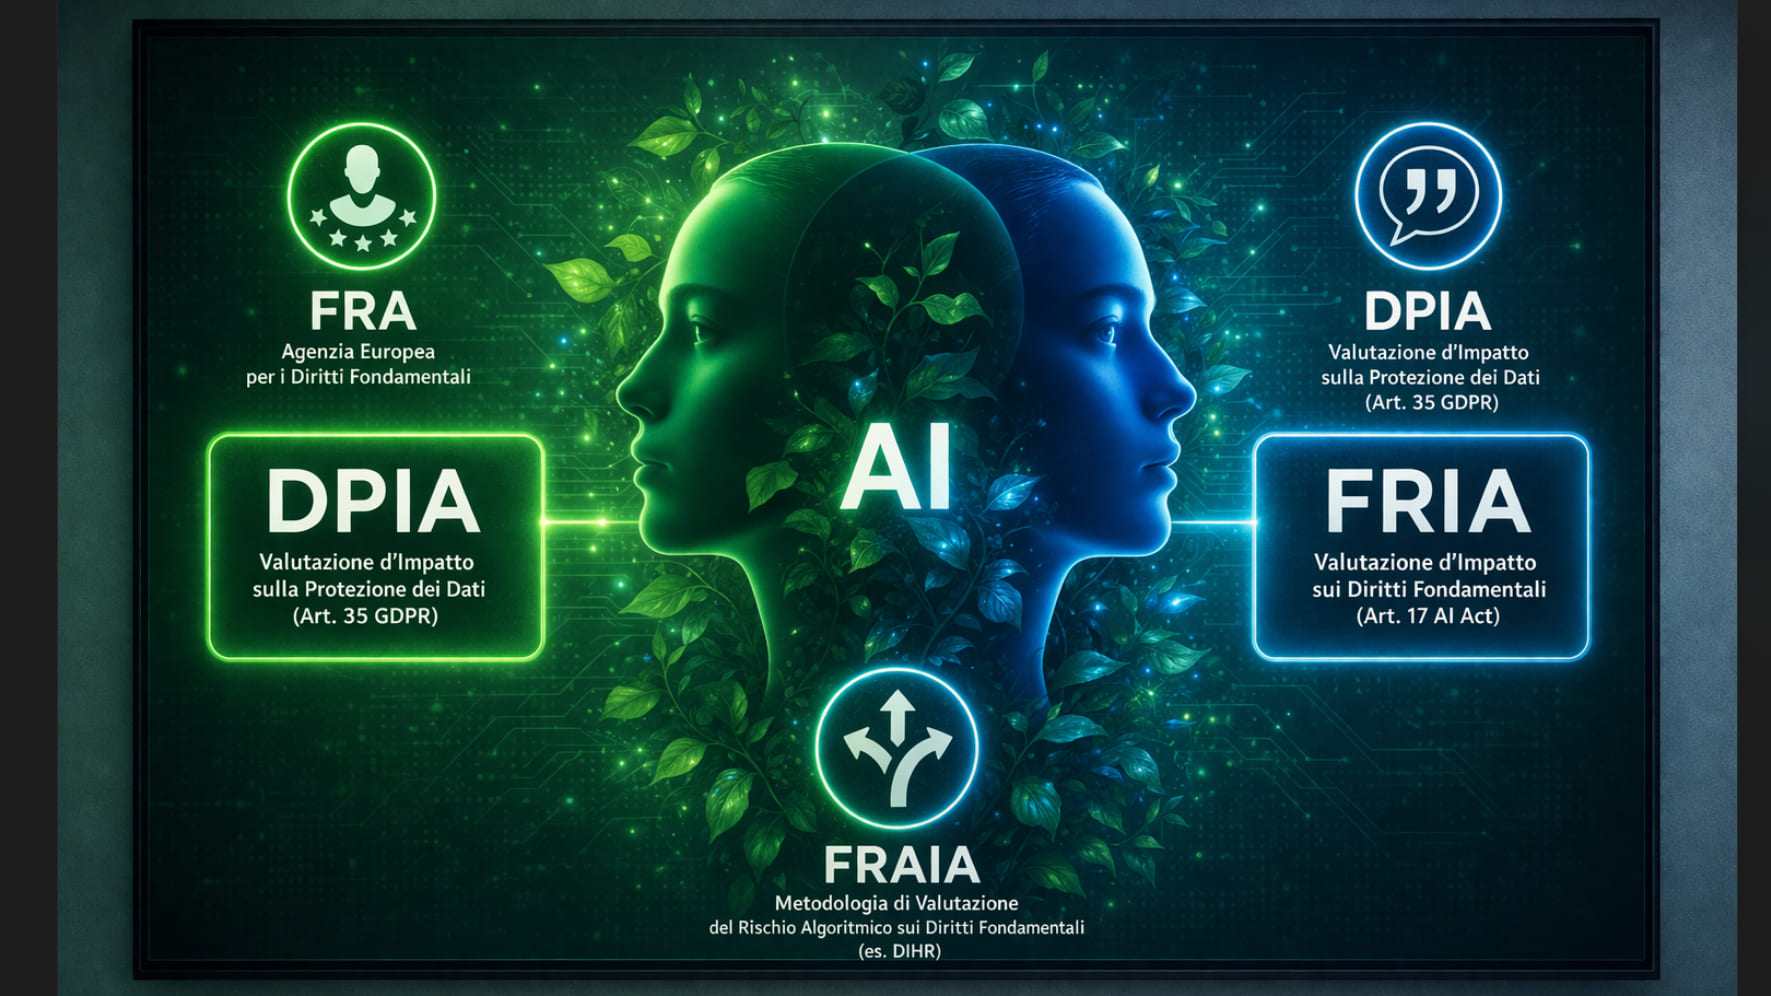
Con l’entrata in vigore progressiva dell’AI Act, uno degli strumenti destinati a incidere sull’organizzazione di alcune imprese e pubbliche amministrazioni è la Valutazione d’Impatto sui Diritti Fondamentali (FRIA). A differenza di altri strumenti già noti nel panorama della compliance, la FRIA non dovrebbe essere considerata un ulteriore adempimento puramente documentale, ma uno strumento attraverso il quale valutare preventivamente gli effetti che determinati sistemi di Intelligenza Artificiale ad alto rischio possono produrre sui diritti fondamentali delle persone.
Il punto di partenza è chiaro. L’Unione Europea ha scelto un approccio basato sul rischio, classificando i sistemi di Intelligenza Artificiale anche in funzione del loro impatto potenziale. Per i sistemi ad alto rischio, non è sufficiente considerare soltanto la conformità tecnica o la sicurezza del trattamento dei dati. Diventa necessario interrogarsi anche su come tali sistemi possano incidere su diritti più ampi, come la non discriminazione, l’equità, la dignità umana e l’accesso a opportunità e servizi.
È però necessaria una precisazione importante: l’utilizzo di un sistema AI ad alto rischio non comporta automaticamente l’obbligo di effettuare una FRIA. L’articolo 27 dell’AI Act individua specifiche categorie di deployer tenute alla valutazione, tra cui organismi di diritto pubblico, soggetti privati che forniscono servizi pubblici e deployer di alcuni sistemi ad alto rischio individuati dall’Allegato III, punto 5, lettere b) e c). Occorre quindi verificare non soltanto la classificazione del sistema AI, ma anche chi lo utilizza, per quale finalità e in quale contesto. Eur-Lex
In questo perimetro, la FRIA si colloca come uno strumento preventivo e decisionale. Non si tratta di un controllo ex post: la valutazione deve essere effettuata prima del primo utilizzo del sistema AI ad alto rischio interessato. L’obbligo si applica al primo utilizzo e, se durante l’impiego del sistema gli elementi rilevanti cambiano o non risultano più aggiornati, il deployer deve provvedere ad aggiornare le informazioni della valutazione. Eur-Lex
Questo elemento temporale è cruciale e spesso sottovalutato: significa che le organizzazioni interessate devono integrare la valutazione dei rischi nei propri processi decisionali e non limitarla a una verifica finale.
Un errore frequente è considerare la FRIA come una semplice estensione della DPIA prevista dal GDPR. In realtà, si tratta di strumenti distinti. La DPIA, ai sensi dell’articolo 35 del GDPR, è focalizzata sui rischi per i diritti e le libertà delle persone fisiche derivanti dal trattamento dei dati personali; la FRIA, disciplinata dall’articolo 27 dell’AI Act, considera invece l’impatto che l’utilizzo di determinati sistemi AI ad alto rischio può produrre sui diritti fondamentali delle persone e dei gruppi interessati. Eur-Lex
Questo non significa, tuttavia, che FRIA e DPIA debbano necessariamente procedere su binari completamente separati. Il testo aggiornato dell’articolo 27 consente, quando alcuni obblighi previsti per la FRIA risultano già soddisfatti attraverso una DPIA effettuata ai sensi dell’articolo 35 GDPR, di richiamare le sezioni pertinenti della DPIA oppure incorporarne le parti rilevanti nella FRIA. È un passaggio particolarmente interessante in una logica di compliance integrata: evitare inutili duplicazioni senza confondere finalità e perimetri dei due strumenti. Eur-Lex
La conseguenza operativa è evidente: la FRIA richiede un approccio multidisciplinare. Non basta necessariamente il solo coinvolgimento del DPO o del team legale. A seconda del sistema e del contesto possono essere necessarie competenze di risk management, tecnologia, organizzazione, protezione dei dati e conoscenza dello specifico processo nel quale l’AI viene utilizzata.
Questo aspetto rappresenta una delle principali sfide per le organizzazioni, soprattutto per quelle che tendono a trattare la compliance come un’attività isolata anziché come parte integrante della governance.
Un altro punto critico riguarda infatti proprio il contesto d’uso. La FRIA non valuta l’Intelligenza Artificiale in astratto, ma l’impatto che l’utilizzo di uno specifico sistema può produrre nel concreto contesto organizzativo.
L’articolo 27 richiede, tra gli altri elementi, di descrivere i processi nei quali il sistema sarà utilizzato, il periodo e la frequenza di utilizzo, le categorie di persone e gruppi potenzialmente interessati, i rischi specifici di danno, le misure di sorveglianza umana e quelle da adottare qualora tali rischi si concretizzino. Eur-Lex
Lo stesso sistema può quindi produrre conseguenze differenti a seconda delle finalità, del settore, delle persone interessate e del modo in cui viene inserito nei processi decisionali dell’organizzazione. Per questo un modello standard può aiutare a strutturare il lavoro, ma non può sostituire l’analisi concreta.
Qui emerge un secondo errore frequente: l’idea che sia possibile “industrializzare” la FRIA attraverso modelli precompilati.
Template, questionari e strumenti operativi sono certamente utili — lo stesso AI Act prevede lo sviluppo di un modello di questionario per facilitare gli adempimenti dei deployer — ma il rischio è trasformare un processo sostanziale in un esercizio formale, svuotandolo della sua efficacia. Eur-Lex
Una FRIA efficace richiede conoscenza del processo, confronto interno e comprensione delle persone o dei gruppi che potrebbero essere interessati. Nei casi appropriati può essere utile anche il coinvolgimento degli stakeholder, di esperti indipendenti o dei rappresentanti dei soggetti potenzialmente coinvolti, possibilità espressamente considerata dal legislatore europeo soprattutto nel contesto pubblico. Eur-Lex
Infine, è importante sottolineare che la FRIA non deve essere letta soltanto come uno strumento di mitigazione del rischio o come un ulteriore documento da produrre.
Se correttamente integrata nei processi decisionali, può aiutare l’organizzazione a comprendere dove e come l’AI incide concretamente sulle persone, individuare anticipatamente le criticità, definire adeguate misure di supervisione umana e costruire meccanismi di governance coerenti con il livello di rischio.
Può quindi contribuire anche a migliorare la qualità delle decisioni, ridurre il rischio reputazionale e aumentare la fiducia nei confronti dell’organizzazione. Al contrario, affrontarla esclusivamente come un obbligo burocratico rischia di produrre documentazione formalmente corretta ma scarsamente utile nella gestione concreta del sistema AI.
In sintesi, la vera sfida non è semplicemente “fare la FRIA”, ma comprendere quando è necessaria e cosa significa realmente utilizzarla.
Non è soltanto un documento, ma un processo. Non è soltanto un vincolo, ma un meccanismo di responsabilizzazione. E soprattutto non riguarda esclusivamente la tecnologia, ma il modo in cui determinate organizzazioni scelgono di utilizzare sistemi AI ad alto rischio e di governarne gli effetti sui diritti fondamentali delle persone.
Vedi Infografica
Scopri come utilizziamo l’Intelligenza Artificiale →